

Hakerlər iki avtomobilİ ələ keçirdi: Qapılarını açıb mühərriki işə saldılar
Maraqlı
11 Noyabr 2026 12:30
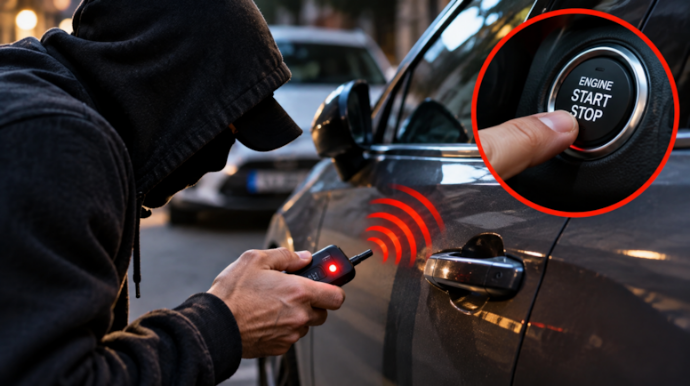

Kibertəhlükəsizlik mütəxəssisləri iki avtomobil istehsalçısının sistemlərində ciddi təhlükəsizlik boşluğu aşkarlayıblar. Araşdırma zamanı sadə “admin” istifadəçi adı və şifrəsindən istifadə etməklə şirkətlərin serverlərinə daxil olmaq, müştəri hesablarına və avtomobillərin idarəetmə funksiyalarına çıxış əldə etmək mümkün olub.
Avtosfer.az xəbər verir ki, kibertəhlükəsizlik tədqiqatçıları Sem Karri (Sam Curry) və Şubham Şah (Shubham Shah) tərəfindən aparılan araşdırmanın nəticələri noyabrın 7-də açıqlanıb. Şirkətlərin tələbi ilə avtomobil markalarının adları ictimaiyyətə açıqlanmayıb.
Araşdırma zamanı məlum olub ki, hər iki istehsalçının serverlərində istifadəçi adı və şifrə standart formada – “admin” olaraq saxlanılıb. Tədqiqatçılar bu məlumatlardan istifadə edərək sistemə daxil olmağı bacarıblar.
Məlumata görə, hər iki avtomobil istehsalçısı mobil tətbiqlərdə istifadəçi girişlərinin idarə olunması üçün “ForgeRock” platformasından yararlanıb. Müştəri məlumatlarının saxlanıldığı infrastrukturu araşdıran mütəxəssislər “Apache Feli”x adlı idarəetmə konsolunu aşkar ediblər.
Tədqiqatçılar internetdən birbaşa girişi məhdudlaşdıran təhlükəsizlik mexanizmini keçərək standart giriş məlumatları ilə idarəetmə konsoluna daxil olublar. Daha sonra serverdə öz kodlarını işlədərək müştəri məlumatlarının idarə olunduğu sistemə çıxış əldə ediblər.
Bu imkan onlara müştərilərin elektron poçt ünvanlarını və şifrələrini dəyişdirmək səlahiyyəti verib. Təhlükəsizlik boşluğunun real nəticələrini nümayiş etdirmək üçün tədqiqatçılar sınaq hesabının elektron poçt ünvanını öz nəzarətlərində olan ünvanla əvəzləyib və yeni şifrə təyin ediblər. Mobil tətbiqə giriş zamanı göndərilən altırəqəmli təsdiq kodu da onların əlinə keçib.
Bundan sonra avtomobilin şassi nömrəsi, modeli və abunəlik məlumatları əldə edilib. Ən diqqətçəkən məqam isə tədqiqatçıların sınaq avtomobilinin qapılarını uzaqdan aça və mühərrikini işə sala bilməsi olub. Onlar daha sonra mühərriki söndürərək qapıları yenidən kilidləyiblər. Bundan əlavə, avtomobilin yerləşdiyi yeri izləmək də mümkün olub.
Araşdırmada daha bir təhlükəli məqam üzə çıxıb. Belə ki, hesabın elektron poçt ünvanı və şifrəsi dəyişdirilsə də, avtomobil sahibinin mobil tətbiqdəki mövcud sessiyası bağlanmayıb. Bu isə hesabına kənar şəxsin daxil olmasından avtomobil sahibinin dərhal xəbər tutmaması ilə nəticələnə bilərdi.
Tədqiqatçılar hücum ssenarisini ABŞ-dəki hesablar və avtomobillər üzərində sınaqdan keçirdiklərini bildiriblər. Şubham Şah, həmçinin Avstraliyadakı sistemlərdə ayrıca təhlükəsizlik boşluğu aşkarlayıb. Bu halda mobil tətbiqin proqram koduna yerləşdirilmiş inzibati giriş məlumatlarından istifadə etməklə sistemə daxil olmaq mümkün olub.
Araşdırmanın nəticələrinə əsasən, aşkarlanan boşluqlar ABŞ, Kanada və Avstraliyada avtomobillərin qapılarını uzaqdan açmaq və mühərriklərini işə salmaq imkanı yarada bilərdi.
Qeyd olunur ki, problem avtomobillərin və ya istifadəçilərin telefonlarının proqram təminatından deyil, istehsalçıların serverlərindəki təhlükəsizlik konfiqurasiyasından qaynaqlanıb. Buna görə də boşluqların aradan qaldırılması üçün avtomobil sahiblərinin hər hansı yeniləmə quraşdırmasına ehtiyac olmayıb.
Tədqiqatçılar problemi istehsalçılara bildirdikdən təxminən iki saat sonra hər iki şirkətin təhlükəsizlik boşluqlarını aradan qaldırdığı və açıqda qalan giriş məlumatlarını dəyişdirdiyi bildirilib.
Xatırladaq ki, Sem Karri daha əvvəl “Subaru” şirkətinin “Starlink” sistemində də oxşar təhlükəsizlik boşluğu aşkarlamışdı. Həmin boşluqdan istifadə etməklə avtomobil sahibləri haqqında bəzi şəxsi məlumatları bilən şəxslər nəqliyyat vasitələrinin qapılarını aça, mühərriklərini işə sala və avtomobillərin bir ilədək olan məkan tarixçəsinə çıxış əldə edə bilirdilər. “Subaru” şirkəti isə məlumatlandırıldıqdan sonra problemi bir gün ərzində aradan qaldırmışdı.
Eltac Zülfüqaroğlu
Oxunub : 194
DİGƏR XƏBƏRLƏR
10 Noyabr 2026 17:02
Bu halda avtomobilə dəymiş ziyanı kim ödəməlidir? - EKSPERTDƏN AÇIQLAMA
8 Noyabr 2026 10:54
Canlı yayım zamanı avtomobil butikə çırpıldı - VİDEO
7 Noyabr 2026 00:24
Bakıda inək yola çıxaraq sürücülərə çətin anlar yaşatdı - VİDEO
6 Noyabr 2026 13:00
İrəli və geri sürəti eyni olan sovet motorolleri - FOTO
6 Noyabr 2026 10:30
Radarın yanında əyləci basmaq sürücünü cərimədən xilas edirmi? - VİDEO
5 Noyabr 2026 18:51
Rəşad Nəbiyev Tallində "Bolt"un nümayəndələri ilə görüşdü - FOTO
5 Noyabr 2026 12:00
Sürücülərin illərdir istifadə etdiyi bu detal avtomobillərdən çıxarılır
4 Noyabr 2026 15:18
Yanacaq ehtiyatları tarixi minimuma endi - İş adamı
4 Noyabr 2026 14:18
Həyatdan bezmiş skuterçilər – ÇARƏSİ VARMI
4 Noyabr 2026 13:11
Dünyada avokadonun bahalaşması gözlənilir
4 Noyabr 2026 10:36
"Telegram"ın qurucusu Hüseyn Həsənovla "Buggy" sürdü - VİDEO
3 Noyabr 2026 12:00
Kanadada sürücülərin sürətini azaltmaq üçün yollara saxta çuxurlar çəkilir – FOTO
ŞƏRH YAZ